


Hackerii au atacat mai multe companii, în contextul în care mulţi dintre angajaţi au lucrat de acasă, în regim de telemuncă, conform concluziilor unui studiu. S-a descoperit că munca de acasă şi folosirea de echipamente hardware şi software personale reprezintă o importantă vulnerabilitate de securitate cibernetică pentru compania la care eşti angajat.
Unul dintre modurile obişnuite prin care programe de tip malware ajung să infecteze sistemele un companii este atunci când un angajat care lucrează de acasă accesează un mesaj e-mail infectat.
Acesta este un mod prin care hackerii pot ţinti mii de potenţiale victime în acelaşi timp.
Autorii studiului au analizat un total de 5.000 companii cu peste 10 angajaţi fiecare, în perioada 2018 – 2019. Peste 600 companii dintre acestea au participat şi la faza a doua a studiului, desfăşurată în perioada iulie – septembrie 2020.
Aproximativ 60% dintre ele au raportat că s-au confruntat cu cel puţin un atac cibernetic în ultimul an, fără să fie vorba despre atacurile ce sunt respinse automat de sistemele de protecţie de tip firewall, adică care au rolul de a preveni accesul nedorit la calculatorul sau reţeaua noastră.
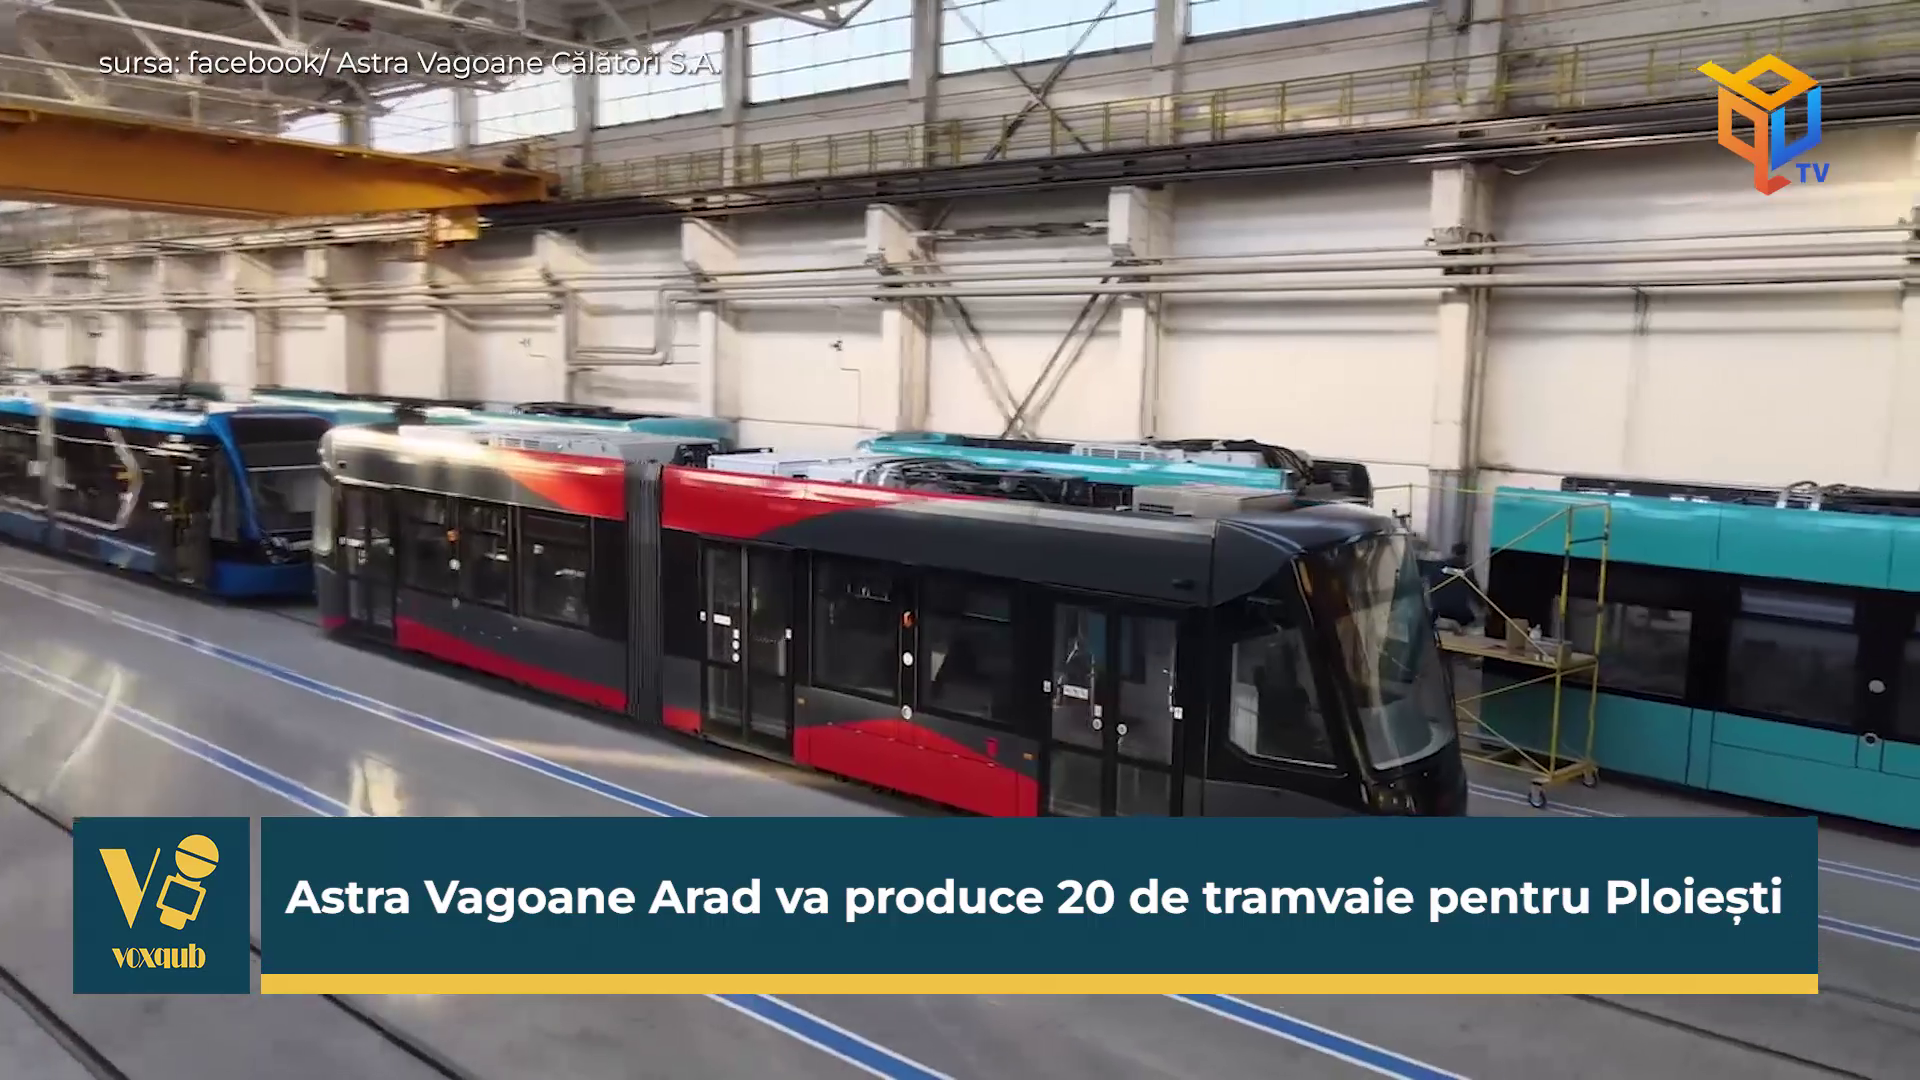
Astra Vagoane Arad va produce 20 de tramvaie pentru Ploiești – VoxQub
Astra Vagoane Călători din Arad a semnat un contract în valoare de 190 de milioane de lei pentru fabricarea și livrarea a 20 de tramvaie ...
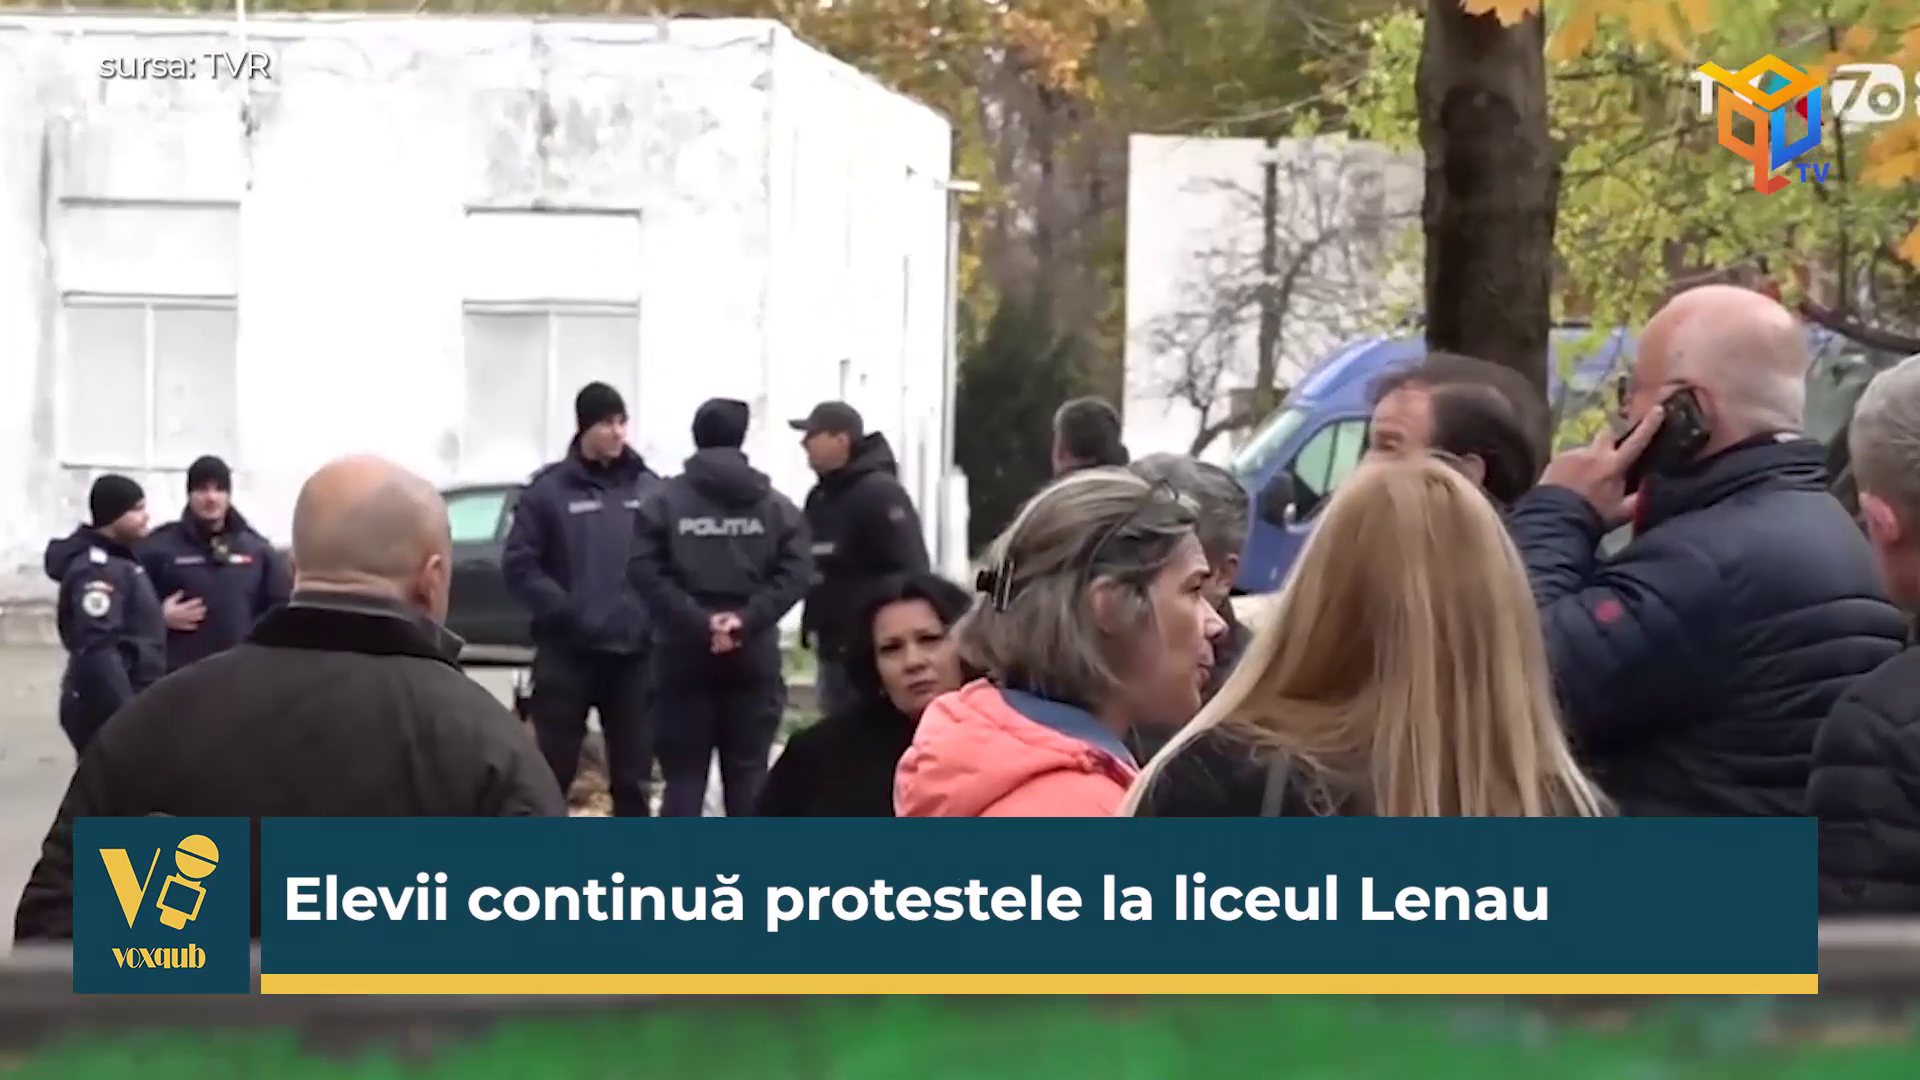
Elevii continuă protestele la liceul Lenau – VoxQub
Elevii continuă protestele la liceul Lenau - VoxQub
Prognoza inflației pentru acest an – 7,4% – VoxQub
Prognoza inflației pentru acest an - 7,4% - VoxQub
2027 aduce incertitudine pentru salariul minim – VoxQub
Angajații plătiți cu salariul minim ar putea primi cu 83 de lei mai puțin în fiecare lună, începând de la 1 ianuarie 2027. Asta dacă ...